
Wann ein Code Audit weiterhilft
Wenn sich Ziele, Teams oder technische Anforderungen ändern, hilft eine unabhängige Bestandsaufnahme. Sie zeigt, worauf Sie aufbauen können und was vor dem nächsten Schritt geklärt werden sollte.
Rewrite & Modernisierung
Sie wägen eine Neuentwicklung gegen die schrittweise Modernisierung ab. Wir betrachten Wiederverwendbarkeit, Schnittstellen und Migrationsanforderungen als Grundlage für Ihre Entscheidung.
Projektübernahme & Teamwechsel
Ein neues Team oder ein neuer Dienstleister übernimmt Ihre Anwendung. Wir schaffen einen gemeinsamen Überblick über Codebasis, Betrieb und die nächsten Schritte der Übergabe.
M&A Due Diligence
Bei einer Übernahme oder Finanzierungsrunde ergänzen wir die wirtschaftliche Betrachtung um eine technische Einschätzung zu Wartbarkeit, Abhängigkeiten und Weiterentwicklung.
Sicherheits- & Compliance-Anforderungen
Neue Anforderungen von Kunden, Partnern oder internen Richtlinien stehen an. Wir betrachten die relevanten technischen Bereiche und benennen offene Fragen für die weitere Prüfung.
KI-Einsatz & externe Abhängigkeiten
Sie nutzen KI in der Entwicklung oder integrieren neue Dienste und Pakete. Wir betrachten Datenflüsse, Zugriffsgrenzen und Qualitätssicherung im Zusammenhang mit Ihrer Anwendung.
Wachstum & neue Funktionen
Ihre Anwendung soll mehr Nutzer, zusätzliche Prozesse oder neue Schnittstellen unterstützen. Wir prüfen, welche technischen Voraussetzungen dafür bereits bestehen und wo Vorarbeit sinnvoll ist.
Ihr Code Audit ist Chefsache.
Wir wissen: Eine Codebasis für einen Audit zu teilen, erfordert Vertrauen. Darum arbeiten Sie mit einem festen Inhouse-Team aus Bonn, das Ihre Anwendung und Ihr Vorhaben ernst nimmt.
Seit 2012 entwickeln und betreuen Jonas Emde, Christian Arenz und unser Team individuelle Webanwendungen. Unser Schwerpunkt liegt auf PHP und Laravel. Genauso vertraut sind uns CMS-Projekte mit Statamic, Craft oder WordPress und JavaScript-Frontends. Diese Erfahrung aus Projektübernahmen und gewachsener Software fließt direkt in die Einschätzung Ihres Audits ein: verständlich erklärt und persönlich besprochen.
- Seit 2012
- Erfahrung aus digitalen Projekten
- PHP & Laravel im Kern
- Dazu CMS und JavaScript-Frontends
- Direkter Austausch
- Vom Erstgespräch bis zum Ergebnis
Jeder Audit läuft über unseren Tisch: Sie sprechen nicht mit einem anonymen Vertrieb, sondern direkt mit den Menschen, die Ihre Codebasis auch tatsächlich prüfen. Jonas Emde und Christian Arenz begleiten jeden Code Audit persönlich – vom Scoping-Gespräch bis zum Abschlussgespräch.
Kostenloses Scoping-Gespräch vereinbaren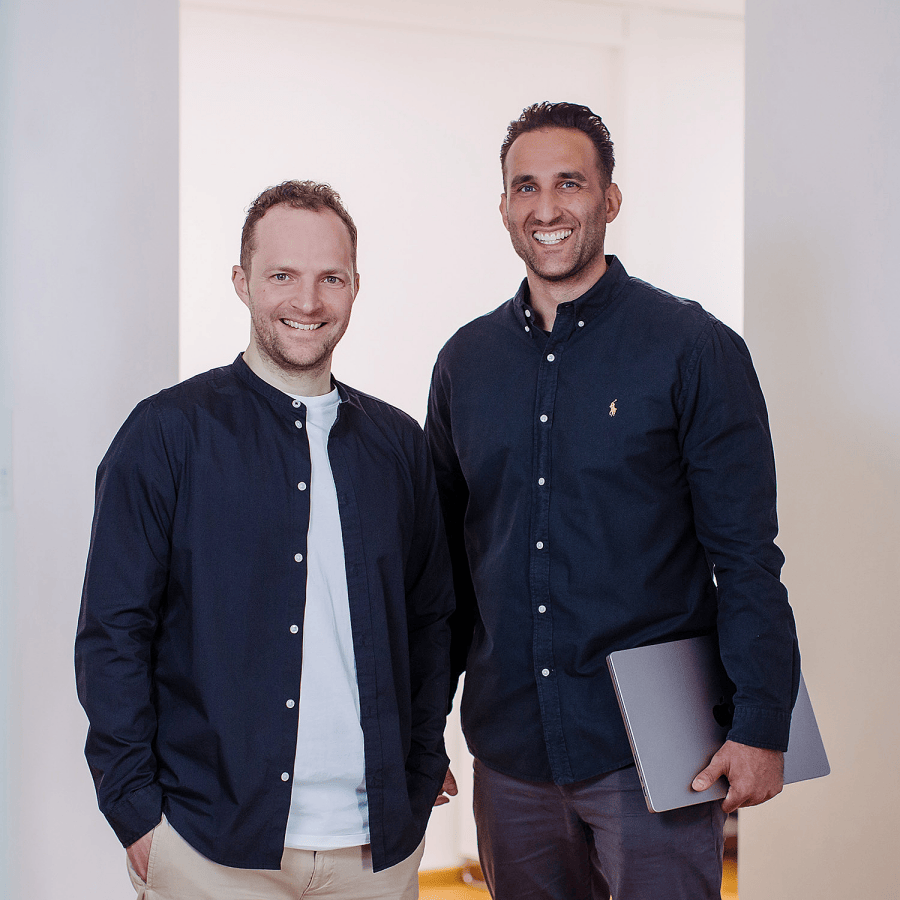
Expertenwissen trifft auf automatisierte Analyse
Automatisierte Analyse
Fachliche Expertenbewertung
Technik im Kontext Ihres Vorhabens: Automatisierte Scanner erkennen bekannte CVEs und veraltete Bibliotheken zuverlässig und liefern Hinweise auf Logikfehler, fehlerhafte Rechteverwaltung und architektonische Schwächen. Manuelle Reviews ergänzen diese Ergebnisse um den fachlichen Kontext und weitere Befunde.
Unser hybrider Ansatz kombiniert beides: Werkzeuggestützte SAST-, DAST- und SCA-Scans bilden die datengetriebene Grundlage. Darauf aufbauend bewerten erfahrene Entwickler die Ergebnisse und ordnen sie fachlich ein, insbesondere in den Bereichen Business-Logik, Authentifizierung und architektonische Entscheidungen.
Das Ergebnis: Eine fundierte Ersteinschätzung, die über bekannte Schwachstellen hinausgeht und strukturelle Risiken Ihrer Codebasis sichtbar macht. Der Umfang unseres Audits entspricht einem Gegenwert von bis zu 5.000 EUR. Für qualifizierte Unternehmen ist dieser Audit kostenlos, weil 78 % unserer Audit-Kunden im Anschluss eine langfristige Zusammenarbeit mit uns starten.
Was ein reiner Scan übersieht
Bei Rechteverwaltung, Business-Logik, Architektur und KI-spezifischen Risiken liefern automatisierte Scans und manuelle Reviews jeweils einen Teil der Erkenntnisse. Unser hybrider Ansatz führt beides zusammen.
● vollständig abgedeckt ◐ teilweise ○ nicht abgedeckt
Was wir prüfen
Vier technische Schwerpunkte, ein gemeinsamer Blick auf Backend, CMS und Frontend Ihrer Anwendung. Anonymisierte Einblicke aus unterschiedlichen Projekttypen zeigen, welche Themen bei Rewrite, Projektübernahme und Weiterentwicklung sichtbar werden.
OWASP Top 10 & darüber hinaus
Wir prüfen Authentifizierung, Berechtigungen, Datenzugriffe und den Umgang mit sensiblen Informationen. Automatisierte Scans und manuelle Reviews zeigen, wie gut technische Schutzmaßnahmen und fachliche Abläufe zusammenpassen.
Bei gewachsenen Geschäftsanwendungen ist ein Rewrite oder eine Projektübernahme ein guter Anlass, bestehende Sicherheitskonzepte neu einzuordnen. Wir zeigen, welche Maßnahmen zuerst angegangen werden sollten und wie sie sich in die Weiterentwicklung einfügen.
Wartbarkeit & Erweiterbarkeit
Wir bewerten Modulgrenzen, fachliche Zuständigkeiten, Testabdeckung und Abhängigkeiten innerhalb Ihrer Anwendung. Entscheidend ist, wie nachvollziehbar sich Funktionen ändern und neue Anforderungen ergänzen lassen.
Vor einem Rewrite hilft diese Einordnung, bewährte Geschäftsregeln zu erhalten und geeignete Modulgrenzen zu finden. Bei einer Projektübernahme macht sie sichtbar, welches Wissen das neue Team für eine verlässliche Weiterentwicklung braucht.
Wachstum technisch vorbereiten
Wir betrachten Datenbankzugriffe, Datenmengen, Caching und Hintergrundverarbeitung im Kontext der tatsächlichen Nutzung. So lässt sich einordnen, welche Abläufe bei steigender Last besondere Aufmerksamkeit brauchen.
Bei datenintensiven Anwendungen prüfen wir insbesondere Listen, Exporte und Auswertungen. Daraus entstehen Empfehlungen, welche Berechnungen direkt beim Aufruf notwendig sind und welche sich vorbereiten oder im Hintergrund ausführen lassen.
Abhängigkeiten & KI-Einsatz einordnen
Wir prüfen Frameworks, Composer- und NPM-Pakete sowie externe Dienste auf Wartbarkeit, Kompatibilität und bekannte Risiken. Bei KI-gestützter Entwicklung betrachten wir zusätzlich Tests, Reviews und den Umgang mit generierten Ergebnissen.
Für neue KI-Funktionen prüfen wir Datenflüsse und Zugriffsgrenzen. Bei einer Projektübernahme klären wir außerdem, welche technischen Vorarbeiten nötig sind, damit neue Integrationen auf einer verlässlich wartbaren Grundlage aufsetzen.
Einblick aus der Praxis
Interne Geschäftsanwendung
Was die Analyse gezeigt hat
Bei der Analyse einer gewachsenen PHP-Anwendung zeigte sich, dass Anmeldung und Berechtigungen die heutigen Anforderungen an differenzierte Zugriffe nur teilweise abbildeten.
Was daraus wurde
Wir haben ein einheitliches Authentifizierungskonzept und klar abgegrenzte Rollen als Grundlage für die Modernisierung herausgearbeitet.
Projekterfahrung, anonymisiert zusammengefasst.
Einblick aus der Praxis
Individuelle Verwaltungssoftware
Was die Analyse gezeigt hat
In einer langjährig entwickelten Anwendung lagen Fachregeln, Datenzugriffe und Darstellung eng beieinander. Für die Übergabe mussten wichtige Abläufe zunächst aus dem Code erschlossen werden.
Was daraus wurde
Die Analyse lieferte die Grundlage für dokumentierte Fachbereiche, nachvollziehbare Modulgrenzen und Tests der zentralen Geschäftsabläufe.
Projekterfahrung, anonymisiert zusammengefasst.
Einblick aus der Praxis
Reporting- und Datenplattform
Was die Analyse gezeigt hat
Bei einer Reporting-Anwendung wurden umfangreiche Auswertungen bei jedem Aufruf neu berechnet. Hier lag ein Ansatzpunkt, um die Verarbeitung wachsender Datenmengen vorzubereiten.
Was daraus wurde
Regelmäßig vorberechnete Daten und Hintergrundjobs entlasteten die interaktiven Auswertungen. Diesen Ansatz haben wir in die technische Weiterentwicklung übernommen.
Projekterfahrung, anonymisiert zusammengefasst.
Einblick aus der Praxis
E-Commerce- und Content-Plattform
Was die Analyse gezeigt hat
Bei der Übernahme einer Plattform zeigte sich Modernisierungsbedarf über mehrere Framework-Versionen hinweg. Bestehende Integrationen mussten dabei weiter funktionieren, während neue KI-gestützte Abläufe hinzukamen.
Was daraus wurde
Wir haben Updates, Kompatibilitätsprüfung und die schrittweise Ablösung einzelner Anbindungen zusammen geplant und damit die Grundlage für die Erweiterungen geschaffen.
Projekterfahrung, anonymisiert zusammengefasst.
Transparenter Prozess: von der Anfrage bis zum Ergebnis
Ein Code Audit ist kein automatisierter Schnelltest. Unser Prozess kombiniert werkzeuggestützte Analyse mit fachlicher Expertenbewertung: strukturiert, nachvollziehbar und ohne Unterbrechung Ihres Entwicklungsbetriebs.
Scoping & NDA
Sie schildern uns Ihre Anwendung, den technologischen Stack (Framework, CMS, Frontend) und Ihre Sicherheitsbedenken. Wir definieren gemeinsam den Audit-Umfang und unterzeichnen eine Geheimhaltungsvereinbarung (NDA), bevor wir Zugang zu Ihrem Code erhalten.
Repository-Zugang
Laden Sie unseren Benutzer mindtwo-auditor zu Ihrem GitHub- oder GitLab-Repository ein, oder übermitteln Sie Ihren Code als verschlüsseltes Archiv. Credentials, Umgebungsvariablen und personenbezogene Daten können Sie vorab entfernen.
Hybride Audit-Durchführung
Zunächst automatisierte Scans: Statische Analyse, Dependency-Audits auf CVEs, Erkennung hartcodierter Secrets. Darauf aufbauend die fachliche Bewertung und Einordnung der Ergebnisse durch Entwickler, die Ihren Stack aus der täglichen Projektarbeit kennen. Alles in einer isolierten Umgebung, ohne Ihr Tagesgeschäft zu beeinträchtigen.
Report & Handlungsempfehlungen
Sie erhalten einen PDF-Bericht mit den identifizierten Schwachstellen, priorisiert nach CVSS-Kritikalität und geschätztem Behebungsaufwand. Priorisierte Funde enthalten Handlungsempfehlungen. In einem 30-minütigen Abschlussgespräch gehen wir die Ergebnisse gemeinsam durch.
Ihr Ergebnis: Mehr als ein Report
Im Report enthalten:
Sie erhalten kein PDF für die Schublade, sondern Handlungsfähigkeit. Ihr Ergebnis besteht aus zwei Ebenen: eine für Ihre Geschäftsführung, eine für Ihr Entwicklerteam.
Management-Summary: eine Risikobewertung mit Ampelsystem (Rot/Gelb/Grün) für schnelle Entscheidungen auf Führungsebene. Auf einen Blick erkennen Sie den Sicherheitsstatus Ihrer Anwendung und die geschäftskritischen Handlungsfelder.
Technischer Report: ein nach CVSS-Kritikalität priorisierter Bericht für Ihr Entwicklerteam. Relevante Funde enthalten eine technische Beschreibung, den betroffenen Bereich und erste Handlungsempfehlungen zur Behebung. Keine abstrakten Hinweise, sondern praxisnahe Orientierung.
Inklusive 30-minütiges Abschlussgespräch mit unseren Sicherheitsexperten, in dem wir die Ergebnisse gemeinsam durchgehen und Ihre Fragen beantworten.
Vertraulichkeit & Sicherheit
Ihr Code ist bei uns sicher. Wir nehmen Vertraulichkeit genauso ernst wie Sie: mit verbindlichen Prozessen statt leerer Versprechen.
NDA inklusive
Vor dem Audit unterzeichnen wir eine Geheimhaltungsvereinbarung (NDA). Ihr Code und Ihre Geschäftsgeheimnisse sind rechtlich geschützt, von der ersten Codezeile an.
Isolierte Prüfumgebung
Der Audit findet in einer isolierten Umgebung statt. Ihre laufende CI/CD-Pipeline und der Entwicklungsbetrieb werden nicht beeinträchtigt. Sensible Daten können vorab ausgeschlossen werden.
Erfahrenes Inhouse-Team
Ihre Codebasis wird von unserem internen Expertenteam betreut: kein Outsourcing, keine Freelancer. Jahrzehnte lange Erfahrung in der Anwendungsentwicklung.
Häufig gestellte Fragen zum Code Audit
Antworten auf die wichtigsten Fragen zu Ablauf, Vertraulichkeit und Ergebnissen unseres kostenlosen Code Audits.
Für welche Technologien und Projektgrößen eignet sich der Audit?
Unser Fokus liegt klar auf dem PHP-Ökosystem, insbesondere auf Anwendungen, die mit dem Laravel-Framework gebaut wurden. Hier liegt unsere tiefste Expertise — und hier können wir den größten Mehrwert liefern.
Ideal für unseren Audit
- Laravel-Anwendungen (Version 6 bis 12) — unser Kerngebiet
- Multi-Site-Anwendungen (verschiedene Domains von einer Codebasis) — eine unserer Spezialitäten
- PHP-Anwendungen auf Basis von Symfony, CakePHP oder purem PHP
- Hybride Architekturen mit Laravel-Backend und JavaScript-Frontend (Vue.js, React, Inertia.js)
- API-Backends auf Laravel-Basis (REST, GraphQL)
Projektgrößen
Wir prüfen Projekte unterschiedlicher Größe, wobei der kostenlose Audit am besten für mittlere bis große Anwendungen geeignet ist:
- Kleine Anwendungen (< 10.000 Zeilen) — Audit möglich, aber der Aufwand ist oft überdimensioniert
- Mittlere Anwendungen (10.000–100.000 Zeilen) — Ideale Größe für einen umfassenden Audit
- Große Anwendungen (> 100.000 Zeilen) — Wir fokussieren auf die sicherheitskritischsten Module und definieren den Scope gemeinsam
Weniger geeignet
Offen gesagt ist unser Audit nicht die richtige Wahl für:
- Reine Frontend-Anwendungen ohne PHP-Backend
- WordPress-Plugins oder -Themes (dafür gibt es spezialisierte Anbieter)
- Projekte, die noch nicht in Produktion sind (ein Audit ergibt erst Sinn, wenn echte Daten verarbeitet werden)
Das Ergebnis: Wenn Ihre Anwendung auf PHP/Laravel basiert und produktive Daten verarbeitet, können wir Ihnen helfen.
Ist der Code Audit wirklich kostenlos? Wo ist der Haken?
Es gibt keinen Haken. Für qualifizierte Unternehmen bieten wir den Code Audit im Wert von bis zu 5.000 EUR vollständig kostenlos an. Keine versteckten Kosten, keine automatische Folgebeauftragung, keine Vertragsbindung.
Warum wir das tun
Wir investieren in den ersten Audit, weil wir wissen, dass die Qualität unserer Arbeit für sich spricht. Etwa 78 % unserer Audit-Kunden entscheiden sich anschließend für eine langfristige Zusammenarbeit mit uns — sei es für die Behebung gefundener Schwachstellen, ein Laravel-Upgrade oder eine langfristige technische Partnerschaft.
Der Audit ist für uns kein Verlustgeschäft, sondern ein Investitionsgeschäft in qualifizierte Kundenbeziehungen. Wir zeigen Ihnen konkret, was wir können — statt es nur zu behaupten.
Was „qualifiziert" bedeutet
Wir prüfen jede Anfrage individuell. Der kostenlose Audit ist für Unternehmen gedacht, die:
- Eine produktive PHP/Laravel-Anwendung betreiben (kein Hobby-Projekt)
- Ein echtes Geschäftsinteresse an der Sicherheit ihrer Software haben
- Die Kapazität haben, identifizierte Schwachstellen perspektivisch zu beheben
Eine Anfrage ist keine automatische Zusage. Wir bestätigen die Teilnahme erst nach dem Erstgespräch.
Was Sie nicht bekommen
Transparenz ist uns wichtig — deshalb auch klar, was der kostenlose Audit nicht umfasst:
- Keine aktive Behebung der gefundenen Schwachstellen (nur Identifikation und Empfehlungen)
- Kein Penetration Testing (der Audit ist eine Code-Review, kein Angriffsszenario)
- Keine fortlaufende Überwachung (Monitoring ist ein separater Service)
Das Ergebnis: Sie erhalten echten, messbaren Mehrwert — ohne Risiko und ohne Verpflichtung.
Was erhalte ich als Ergebnis des Audits?
Sie erhalten kein generisches PDF mit automatisierten Tool-Outputs, sondern einen handgeschriebenen Analysebericht von erfahrenen Entwicklern, der auf Ihr spezifisches Projekt zugeschnitten ist.
Der Ergebnisbericht (PDF)
Unser Bericht enthält für jede identifizierte Schwachstelle:
- Schweregrad-Klassifizierung nach CVSS (Critical, High, Medium, Low, Informational)
- Technische Beschreibung — Was ist das Problem und warum ist es relevant?
- Betroffene Dateien und Codepfade — Wo genau liegt die Schwachstelle?
- Proof of Concept — Wie könnte die Schwachstelle ausgenutzt werden?
- Konkrete Handlungsempfehlung — Wie wird das Problem behoben, inklusive Code-Beispielen wo sinnvoll
- Geschätzter Behebungsaufwand — Damit Sie intern oder mit uns planen können
Priorisierte Übersicht
Der Bericht beginnt mit einer Executive Summary für Entscheider:
- Gesamtbewertung des Sicherheitszustands
- Anzahl der Findings nach Schweregrad
- Top-5-Empfehlungen mit dem höchsten Impact-zu-Aufwand-Verhältnis
- Vergleich mit branchenüblichen Standards
Abschlussgespräch (30 Minuten)
Im Videogespräch mit dem zuständigen Auditor gehen wir den Bericht gemeinsam durch:
- Erklärung der kritischsten Findings
- Beantwortung technischer Rückfragen
- Empfehlung einer Behebungsreihenfolge basierend auf Ihrem Risikoprofil
- Einschätzung des Gesamtaufwands für eine vollständige Behebung
Das Ergebnis: Keine Black Box, sondern ein direkt umsetzbares Dokument, mit dem Ihr Entwicklungsteam (oder wir) sofort loslegen kann.
Was genau wird beim Code Audit geprüft?
Unser Code Audit ist keine automatisierte Schnellanalyse, sondern eine systematische, mehrstufige Prüfung durch erfahrene Laravel-Entwickler — kombiniert mit werkzeuggestützter Analyse.
Wir bewerten vier technische Schwerpunkte systematisch:
1. IT-Sicherheit (OWASP Top 10 & darüber hinaus)
- SQL-Injection & Query-Sicherheit — Werden Datenbankabfragen sicher parametrisiert? Gibt es Stellen, an denen Nutzereingaben ungefiltert in Queries gelangen?
- Cross-Site Scripting (XSS) — Werden Ausgaben korrekt escaped? Gibt es unsichere Blade-Direktiven oder unvalidierte Nutzereingaben?
- Authentifizierung & Session-Management — Ist die Login-Logik robust? Werden Sessions korrekt invalidiert? Gibt es Schwächen bei Passwort-Reset-Flows?
- Autorisierung & Zugriffskontrolle — Werden Gates, Policies und Middleware korrekt eingesetzt? Gibt es Endpunkte ohne Berechtigungsprüfung?
- CSRF-Schutz & Kryptografie — Sind alle zustandsändernden Requests abgesichert? Werden Passwörter korrekt gehasht?
2. Architektur & Clean Code (Wartbarkeit & Erweiterbarkeit)
- Modulgrenzen, fachliche Zuständigkeiten und Testabdeckung
- Abhängigkeiten innerhalb Ihrer Anwendung
- Laravel Best Practices und Konventionen
- N+1-Query-Probleme und architektonische Anti-Patterns
3. Performance & Skalierbarkeit (Wachstum technisch vorbereiten)
- Datenbankzugriffe, Datenmengen, Caching und Hintergrundverarbeitung
- Datenintensive Abläufe: Listen, Exporte, Auswertungen
- Vorbereitung auf steigende Nutzerlast und Datenmengen
4. KI & Supply Chain (Abhängigkeiten & KI-Einsatz einordnen)
- Frameworks, Composer- und NPM-Pakete auf Wartbarkeit und Kompatibilität
- Veraltete Pakete mit bekannten Schwachstellen (CVE-Datenbanken)
- KI-generierter Code, Datenflüsse und Zugriffsgrenzen
- Hartcodierte Secrets und fehlende Logging-Konfigurationen
Hybrid: Automatisierte Analyse + Fachliche Expertenbewertung
- Statische Code-Analyse (SAST) mit spezialisierten PHP/Laravel-Tools
- Dependency-Audit gegen CVE-Datenbanken (Composer & NPM)
- Secret-Scanning für hartcodierte Credentials
- Manuelle Verifizierung und Kontextualisierung durch erfahrene Entwickler
- Keine Hunderte unqualifizierter Warnungen, sondern kuratierte, verifizierte Findings
Das Ergebnis: Ein klares Bild des Sicherheits-, Architektur- und Qualitätszustands Ihrer Anwendung — mit konkreten, priorisierten Handlungsempfehlungen statt abstrakter Warnungen.
Was passiert nach dem Audit? Bin ich verpflichtet, mindtwo zu beauftragen?
Nein. Der Audit ist ein eigenständiger Service ohne jegliche Folgeverpflichtung. Sie erhalten den Bericht und das Abschlussgespräch — was Sie danach mit den Erkenntnissen machen, liegt vollständig bei Ihnen.
Ihre Optionen nach dem Audit
Option 1: Sie beheben die Findings intern
Unser Bericht ist so geschrieben, dass ein erfahrenes Entwicklungsteam die Empfehlungen eigenständig umsetzen kann. Jede Schwachstelle enthält konkrete Code-Beispiele und Lösungsansätze. Wir stehen für Rückfragen zur Verfügung, auch wenn Sie die Behebung selbst durchführen.
Option 2: Sie beauftragen uns mit der Behebung
Viele unserer Audit-Kunden entscheiden sich für diesen Weg, weil wir die Codebasis bereits kennen und die Behebung entsprechend effizient umsetzen können. Wir erstellen Ihnen ein transparentes Angebot basierend auf den Findings — aufgeschlüsselt nach Schweregrad und geschätztem Aufwand.
Option 3: Sie beauftragen einen anderen Dienstleister
Auch das ist völlig in Ordnung. Der Bericht gehört Ihnen und kann als Grundlage für die Zusammenarbeit mit jedem anderen Dienstleister dienen.
Option 4: Sie unternehmen vorerst nichts
Manche Findings haben keine unmittelbare Dringlichkeit. Es ist legitim, niedrig priorisierte Schwachstellen in die langfristige Roadmap aufzunehmen und sich zunächst auf die kritischen Punkte zu konzentrieren.
Kein Verkaufsdruck
Wir sind Entwickler, keine Verkäufer. Unser Geschäftsmodell basiert darauf, dass die Qualität unserer Arbeit für sich spricht — nicht auf aggressivem Nachfassen. Sie werden nach dem Audit keinen Verkaufsanruf von uns erhalten.
Das Ergebnis: Volle Entscheidungsfreiheit. Der Audit liefert Ihnen die Grundlage — den nächsten Schritt bestimmen Sie.
Wie lange dauert der Code Audit und wie läuft er ab?
Der gesamte Prozess von der Anfrage bis zum fertigen Bericht dauert in der Regel 2–3 Wochen. Die eigentliche Audit-Analyse dauert etwa 10 Werktage intensive Arbeit durch erfahrene Laravel-Entwickler. Alles passiert in einer isolierten Umgebung, ohne Unterbrechung Ihres Entwicklungsbetriebs.
Phase 1: Scoping & NDA (1–2 Werktage)
In einem kurzen Erstgespräch klären wir:
- Umfang und Alter der Codebasis
- Eingesetzte Technologien und Frameworks
- Besondere Sicherheitsanforderungen oder Compliance-Vorgaben
- Bereiche, die vom Audit ausgeschlossen werden sollen
Anschließend unterzeichnen wir die NDA und Sie richten den Zugang ein.
Phase 2: Repository-Zugang & automatisierte Analyse (1–2 Werktage)
Laden Sie unseren Benutzer mindtwo-auditor zu Ihrem GitHub- oder GitLab-Repository ein, oder übermitteln Sie Ihren Code als verschlüsseltes Archiv.
Unsere werkzeuggestützte Erstanalyse umfasst:
- Statische Code-Analyse mit spezialisierten PHP/Laravel-Tools
- Dependency-Audit gegen CVE-Datenbanken (Composer & NPM)
- Secret-Scanning für hartcodierte Credentials
- Konfigurationsanalyse der Laravel-Umgebung
Diese Phase liefert die datengetriebene Grundlage für die manuelle Tiefenanalyse.
Phase 3: Hybride Audit-Durchführung (5–7 Werktage)
Der Kern des Audits — erfahrene Laravel-Entwickler prüfen Ihren Code manuell:
- Jede automatisiert identifizierte Schwachstelle wird verifiziert und kontextualisiert
- Logik-basierte Schwachstellen (z. B. fehlerhafte Autorisierungslogik, Race Conditions)
- Architekturentscheidungen und deren Sicherheitsauswirkungen
- Framework-spezifische Anti-Patterns
Phase 4: Report & Handlungsempfehlungen (1–2 Werktage)
Sie erhalten einen handgeschriebenen Analysebericht von Ihrem Auditor — nicht generisch, sondern auf Ihr spezifisches Projekt zugeschnitten:
- Management-Summary mit Ampelsystem (Rot/Gelb/Grün) für die Geschäftsführung
- Technischer Report priorisiert nach CVSS-Kritikalität
- Für jede Schwachstelle: technische Beschreibung, betroffene Dateien, Proof of Concept, konkrete Handlungsempfehlung
- 30-minütiges Abschlussgespräch mit unserem Auditor
Das Ergebnis: Ein transparenter, planbarer Prozess — Sie wissen jederzeit, wo wir stehen und was als Nächstes passiert.
Wie unterscheidet sich euer Audit von automatisierten Security-Scannern?
Automatisierte Scanner wie Snyk, SonarQube oder PHPStan sind wertvolle Werkzeuge — und wir setzen sie selbst als ersten Schritt in unserem Audit-Prozess ein. Aber sie haben fundamentale Grenzen.
Was automatisierte Tools können
- Bekannte CVEs in Abhängigkeiten erkennen (z. B. veraltetes Laravel-Paket mit bekannter Schwachstelle)
- Statische Code-Patterns identifizieren (z. B. unsichere
eval()-Aufrufe, fehlendes Output-Escaping) - Konfigurationsfehler finden (z. B. Debug-Modus in Produktion aktiv)
- Schnelle, reproduzierbare Ergebnisse liefern
Was nur ein manueller Audit findet
Die gefährlichsten Schwachstellen sind logikbasiert — und für automatisierte Tools unsichtbar:
- Fehlerhafte Autorisierungslogik — Ein Nutzer kann auf Daten eines anderen Nutzers zugreifen, weil die Policy einen Edge Case nicht abdeckt. Kein Scanner erkennt, dass
$user->id !== $resource->user_idfehlt. - Race Conditions — Zwei gleichzeitige Requests können zu inkonsistenten Daten führen (z. B. doppelte Buchungen, negative Kontostände). Das erfordert Verständnis der Geschäftslogik.
- Unsichere API-Designs — Endpunkte, die zu viele Daten zurückgeben (Mass Assignment, ungeschütztes Eager Loading), oder fehlendes Rate Limiting auf kritischen Routen.
- Framework-spezifische Anti-Patterns — Laravel bietet viele Sicherheitsmechanismen, aber nur wenn sie korrekt eingesetzt werden. Ein Scanner erkennt nicht, dass
DB::raw()statt Eloquent ein Risiko darstellt. - Kryptografische Fehler im Kontext — Ein Tool findet
md5(), aber nur ein Mensch versteht, ob das in diesem Kontext ein Problem ist oder eine bewusste Designentscheidung (z. B. für Cache-Keys).
Unser kombinierter Ansatz
Wir nutzen automatisierte Tools als Effizienz-Multiplikator — nicht als Ersatz für Expertise:
- Automatisierte Scans identifizieren die niedrig hängenden Früchte
- Unsere Experten verifizieren jeden automatisierten Fund (False Positives eliminieren)
- Manuelle Analyse deckt die logikbasierten Schwachstellen auf, die kein Tool findet
- Jedes Finding wird im Kontext Ihrer spezifischen Anwendung bewertet
Das Ergebnis: Sie erhalten nicht Hunderte unqualifizierte Warnungen, sondern eine kuratierte Liste verifizierter Schwachstellen mit kontextbezogenen Handlungsempfehlungen.
Wie wird die Vertraulichkeit meines Codes sichergestellt?
Vertraulichkeit ist bei einem Code Audit nicht verhandelbar. Wir behandeln Ihren Quellcode mit der gleichen Sorgfalt, die wir für unsere eigenen Projekte aufwenden.
Geheimhaltungsvereinbarung (NDA)
Vor dem ersten Zugriff auf Ihren Code unterzeichnen wir eine rechtlich bindende NDA. Diese Vereinbarung regelt:
- Ihr Code wird ausschließlich für den Audit-Zweck verwendet
- Keine Weitergabe an Dritte — auch nicht an Subunternehmer
- Alle lokalen Kopien werden nach Abschluss des Audits vollständig gelöscht
- Vertragliche Schadensersatzpflicht bei Verstößen
Wir verwenden unsere eigene, für den Audit-Prozess optimierte NDA. Alternative Vereinbarungen können wir aus organisatorischen Gründen nicht akzeptieren — unsere NDA ist jedoch bewusst kundenfreundlich formuliert und kann vorab eingesehen werden.
Technische Sicherheitsmaßnahmen
- Zugriff ausschließlich über verschlüsselte Verbindungen (SSH/HTTPS)
- Analyse auf gesicherten Entwicklungsumgebungen — kein Cloud-Upload Ihres Codes an Drittdienste
- Keine Verwendung von AI-Tools, die Ihren Code an externe Server übermitteln würden
- Dedizierter Auditor-Account (
mindtwo-auditor) mit nachvollziehbaren Zugriffsrechten
Was Sie ausschließen können
Sie behalten die volle Kontrolle darüber, was wir sehen:
- Umgebungsvariablen und .env-Dateien — können vorab entfernt werden
- Credentials und API-Keys — sollten ohnehin nicht im Repository liegen (wir prüfen das)
- Personenbezogene Daten — können aus Testdaten und Fixtures entfernt werden
- Einzelne Module oder Verzeichnisse — können vom Audit ausgenommen werden
Das Ergebnis: Maximale Transparenz bei der Analyse, maximaler Schutz für Ihre Geschäftsgeheimnisse.
Ihren kostenlosen Code Audit anfordern
In 2 Minuten ausgefüllt. Wir melden uns für ein kurzes Scoping-Gespräch: keine Kosten, keine Verpflichtung.
Anfrage erhalten
Vielen Dank für Ihre Anfrage!
Wir haben Ihre Code-Audit-Anfrage erhalten und werden diese zeitnah prüfen. Sie erhalten in Kürze eine Bestätigungs-E-Mail mit weiteren Informationen.
So geht es weiter
Wir melden uns innerhalb von 2 Werktagen bei Ihnen und besprechen gemeinsam den Umfang Ihres Audits.
Ihr Code in guten Händen.
- Über 10 Jahre Erfahrung mit PHP, Laravel, CMS & Frontends
- Erfahrenes Inhouse-Team, kein Outsourcing
- NDA & Vertraulichkeit garantiert
- 5/5 Sterne auf Google
- Kunden wie ABOUT YOU, Asklepios & TWINT
Begrenzte Verfügbarkeit
Um höchste Qualität zu gewährleisten, nehmen wir pro Monat nur eine begrenzte Anzahl kostenloser Audits an. Anfragen prüfen wir in der Reihenfolge ihres Eingangs.